 Auf Mastodon ansehen

Es ist Zeit, mal wieder so richtig auf den Pudding zu hauen. Schon die Überschrift ist Clickbait in Reinform: unnötig, verwirrend und falsch. Und erst das Titelbild. Egal, das ist ein Meinungsartikel, in dem ich (fast alles) schreiben darf, was ich will.
Selbstverschuldet
Der geschätzte Reto Vogt titelte vor einer Woche bei dnip in seiner Kolumne "Selbstverschuldet". Wer keine Lust hat, diesen guten Beitrag zu lesen: Hier ist das tl;dr:
- Minütlich sehen wir Angriffe auf IT-Systeme und fast täglich werden relevante Daten gestohlen.
- Reto führt jüngste Beispiele auf: Ricardo, Republik, Pensionskasse des Bundes, der Migros, der Post uva.
- Ist KI dafür mitverantwortlich? Ja, auch.
- Das eigentliche Problem liegt darin, dass Unternehmen, Organisationen und ihre Dienstleister, ihre IT nicht im Griff haben.
- Zitat von Eva Wolfangel: "Uns killt nicht die KI-Apokalypse, sondern miserable IT‑Sicherheit. Die Ursache ist nicht künstliche Intelligenz, sondern menschliche Dummheit."
Antrag der Grünen
Die Grünen-Fraktion im deutschen Bundestag fordert verbindliche Sicherheitsstandards für leistungsstarke KI-Systeme und will Unternehmen und Führungskräfte für schwere Sicherheitsvorfälle haftbar machen. Die Details lest ihr in diesem Antrag. Was möchten die Grünen?
- Die KI-Firmen in die Pflicht nehmen
- Verbindliche Regeln zwischen den Staaten schaffen
- Das Sicherheitsinstitut AISI Deutschland richtig ausstatten
- Die KI-Verordnung konsequent durchsetzen
Zwischenbetrachtung
Reto stellt fest, dass Unternehmen, Organisationen und Dienstleister zu wenig in ihre IT‑Sicherheit investieren. Ja, das sehe ich auch so. Der Antrag der Grünen liest sich wie ein Wunsch nach dem Wolkenkuckucksheim. Ich halte diese Forderungen für nicht durchsetzbar.
Hier ist ein Bild, welches den Angriffsvektor stark vereinfacht darstellt:
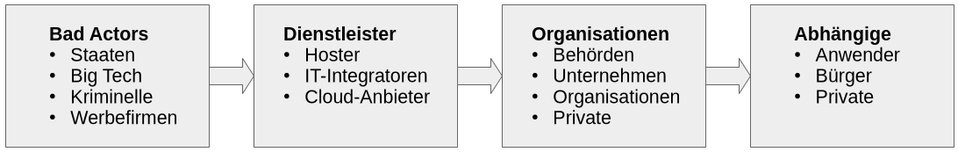
Die Grünen fordern in ihrem Antrag, die Bad Actors zu regulieren. Ja, das kann man machen, falls man es schafft. Reto Vogt möchte die Dienstleister und Organisationen in die Pflicht nehmen. Auch das ist eine gute Idee, die leider nicht helfen wird. Die Angegriffenen (Dienstleister und Organisationen) haben keinerlei Interesse daran, ihre IT-Sicherheit zu erhöhen, solange das nicht mit finanziellen Schmerzen verbunden ist.
Wir kennen in vielen Bereichen regelmässige Überprüfungen von Unternehmen:
- Die Fahrgeschäfte auf dem Rummelplatz (Chilbi, Kirmes) werden vom TÜV untersucht, freigegeben oder stillgelegt.
- Restaurants werden von Lebensmittelinspektoren überprüft, ob Ratten durch die Küche rennen.
- Eure Kraftfahrzeuge müsst ihr regelmässig von amtlicher Stelle testen lassen (TÜV).
- Medikamente durchlaufen einen strengen Prüfprozess, bevor sie in euren Körpern landen.
Derartige Prüfungen sind etabliert, akzeptiert und wichtig. Insbesondere wenn es um Menschenleben geht. Durch Angriffe auf IT-Systeme sind noch nicht genug Menschen gestorben, um hier ähnliche Kontrollen einzuführen. Wie so oft, gilt auch hier, dass nicht vorausschauend gedacht wird. Zuerst muss das sprichwörtliche Kind in den Brunnen fallen, bevor sich etwas regt. Bis dahin gelten bestenfalls die Eingeständnisse der Wirtschaft zur Selbstkontrolle, was gleichbedeutend mit "wir machen nichts" ist.
Haftung
Angenommen, du bist Steuerzahler und dein Finanzamt beklagt einen Datenabfluss. Alles, was dein Finanzamt von dir weiss, kursiert nun im Internet und wird den Meistbietenden zur Weiterverwendung angeboten. Angenommen, du bist Kunde bei Booking.com und deine Reisebuchungen und Kreditkartendaten stehen zum Verkauf. Angenommen, deine Wertschöpfung wird von KI-Firmen für ihre Modelle abgegriffen und für Werbezwecke missbraucht. Was machst du dann? Nichts, du machst gar nichts!
Ich habe vor vielen Monden ein Interview mit dem IT-Rechtsanwalt Christian Laux aufgenommen und die Haftungsfrage besprochen. Ihr habt keine Chance, gegen den Datenverlust von Behörden oder Firmen rechtlich vorzugehen, ausser ihr habt sehr viel Geld und sehr viel Zeit.
Behörden, Organisationen und Unternehmen stellen sich meist als Opfer von kriminellen Machenschaften dar. "Wir sind die Betrogenen und es tut uns sehr leid für unsere Kunden. Für uns ist das Neuland." Diese Einstellung privatisiert Gewinne und sozialisiert Verluste. "Aber Ralf, das ist doch Unsinn. Ein Finanzamt kann keine Gewinne privatisieren." Das stimmt, aber es kann Mehrausgaben über Steuern sozialisieren.
Butter bei die Fische!
Es kann doch nicht sein, dass sich die oben genannten als Opfer inszenieren. Wenn ich meine Haustür nicht abschliesse, zeigt mir die Versicherung den Stinkefinger, wenn Kriminelle mein Tafelsilber hinaustragen. Datenverlust ist nur möglich, wenn die Opfer ihre Hausaufgaben nicht erledigt haben. Natürlich ist das teuer. Es kostet bei Behörden Steuergelder und bei Firmen mindert es den Gewinn und erhöht die Preise für die Kunden.
Ich fordere einen Haftungsanspruch gegenüber Behörden, Organisationen und Unternehmen, die aufgrund von unzureichenden Schutzmassnahmen in ihrer IT (auch beim Dienstleister) Kundendaten zu deren Schaden verlieren. Mir wäre es lieber, diese Verfehlung als Offizialdelikt und nicht als Antragsdelikt zu behandeln (bei Antragsdelikten musst du selbst Strafanzeige stellen. Offizialdelikte verfolgt die Staatsanwaltschaft, ohne dass du eine Anzeige einreichst).
Mir ist klar, dass eine solche Massnahme den liberalen Markt in seinen Grundfesten erschüttern würde. Tausende Firmen würden in den Ruin gestürzt, weil sie die Kosten für eine sichere IT nie in ihrem Business Case berücksichtigt haben.
Was meint ihr dazu? Sind meine Gedanken zu radikal? Wie verklagt ihr Microsoft oder das Finanzamt bei Datenverlust?
Schönes Wochenende
Titelbild: https://pixabay.com/photos/hammer-books-law-dish-lawyer-719066/
Quellen: stehen im Text


Haftung, bloß weil man sehenden Auges gegen Gesetze und Standards verstößt, obwohl man das doch ausschließlich deshalb macht, weil man mehr Gewinn erzielen will? Du bist so ein Linksextremist wie Adam Smith!
Ich war Teil einer 100 Mann Firma, 2 Leute für IT. Aufgrund von Insolvenz wurde das jetzt auf 1 Stelle IT gekürzt, mich hat es getroffen, mußte gehen. Selbst wenn man mit 1 bis 2 Leuten eine IT am Laufen hält, versucht alles richtig zu machen, alles sicher zu halten. Man hat immer viele Angriffsvektoren. Z. B. die Betriebssyteme der VMs, auf denen Drittanbieter-Software läuft. Ein einfaches "Upgrade" des Betriebssystems geht da meist nicht, da es Abhängigkeiten zur Drittanbieter-Software gibt. Meist ist da eine sehr kostenaufwändige Upgrade-Routine notwendig. Meist sogar mit einer neu installierten VM mit neuem System, dann Drittanbieter-Software installieren und danach dann die Datenmigration. Viel Aufwand für viel Geld und viel Ausfall-Zeit. Der Nutzen läßt sich kaufmännisch gesehen nicht rechtfertigen, außer daß man eben ein aktuelles System hat. Oder wirft man eine 2 Millionen Euro teure Maschine weg, nur weil der PC der alles steuert, noch Windows XP oder Vista am Laufen hat? Ein einfaches Upgrade hat bei angeschlossener Hardware noch mehr Abhängigkeiten. Gibt es für das aktuelle System auch Treiber für die Hardware xyz? Läuft ein moderneres System überhaupt auf dem veralteten PC? Hardware tauschen, was ist mit den alten PCI-Steckkarten?
Jedes weitere System, was man in ein Firmennetzwerk integriert kann wieder neue Angriffsfläche bieten. Demzufolge müßte man ja auch alle Drucker, Kopierer, Datensammler für Strom, Gas, Wasser, PV... im Blick haben und updaten. Was aber schon wieder an der Politik der IoT-Geräte-Produzenten scheitert. Heute ein Gerät auf den Markt geworfen, funktioniert. Wie sieht es morgen aus? Wie sieht es mit Updates aus? Fragen über Fragen, auf die man meist keine Antwort bekommt. Und es kommen tagtäglich neue solcher Eier ins Netzwerk, die kaum ein IT-ler auf dem Schirm hat.
Als Firma mit direkten Kundenkontakt benötigt man Kommunikationswege, die auch der Kunde nutzt. Sind die Kunden Privatleute, nutzen die gerne WhastApp. Wie soll man sich als IT-Verantwortlicher dagegen wehren, wenn es heißt, entweder Kommunikation oder Kunde weg?
Ich kann mich noch gut daran erinnern welch Probleme dieses Whats-App-Thema produziert hatte, nachdem aufgrund der Insolvenz der Finanzweg für das MDM blockiert war, das MDM daraufhin sich gesperrt hatte und WhatsApp ein Update erforderte. Plötzlich war der Kundenkontakt abgebrochen und ich saß in der Zwickmühle. Und das in einer schwierigen finanziellen Lage. Ok, ist jetzt nicht mehr mein Thema, aber trotzdem, hoffe ich daß man das versteht.
Absolute Sicherheit wird es nie geben. Es sei denn wir lösen uns von der IT und kehren zur analogen Welt zurück. Unter meiner Bank, auf der ich gerade sitze, ist eine mechanische Schreibmaschine. Die hatte ich vor 40 Jahren von meinem Opa geschenkt bekommen. Funktioniert noch, wäre mein fall-back.
Im Ernst, man würde für ein Unternehmen mit 100 Leuten nicht 1 oder 2 IT-ler benötigen, sollte dieser "TÜV für IT" kommen. Man würde 5 bis 6 Leute benötigen. Mag gut für meine jetzige Situation sein, faktisch steigen dadurch die Kosten und noch mehr Unternehmen werden schließen. Noch weniger Wirtschaft wird überleben und der Standort Deutschland wird noch schwieriger. Die Wirtschaft ist jetzt ja schon in Schieflage. Da braucht man nicht noch mehr Auflagen, die das dann vollständig zum Kippen bringen.
Es gibt ein Dreieck zwischen Sicherheit, Produktivität und Komfort. Schiebt man den Regler in Richtung Sicherheit, verliert man Komfort und Produktivität. Möchte man Produktivität steigern (u. A. durch Komfort), verliert man Sicherheit. Die Digitalisierung erfordert ohnehin viel Lernbereitschaft in vielen Bereichen wie z. B. Technik, Produktion und Logistik. Setzt man jetzt die Sicherheit auch noch oben drauf, kippt auch dort die Bereitwilligkeit das System zu nutzen. Wenn ich am Tag 100 x das Paßwort eingeben muß, nur weil ich 2 Sekunden was suchen muß oder buchen muß, dann kotze ich. Durchaus nachvollziehbar, oder? Oder nicht, wenn man täglich 8 bis 10 Stunden vor der Kiste sitzt und nur 2 bis 3 x das Paßwort eingeben muß.
Das ist mir zu einfach. Ich könnte ja jetzt ganz platt sagen, dass das Unternehmen nur deshalb bis jetzt einigermaßen überlebt hat, weil ihm die Sicherheit und Vertraulichkeit seiner Kundendaten und Kunden egal war und ist. Es geht einfach nicht zu sagen, das ist zu (kompliziert, teuer, nicht user Problem, _freiwählbar) - bitte einstzen was passt - darum lassen wirs. Ist ja bisher immer gut gegangen. IT-Sicherheit ist nicht trivial. Das war euch auch klar und eurer Firma zu afwendig. Ein "Ihr müsst verstehen, dass wir Angesichts dieser Mamutaugabe das als 2-Mann-Team nicht leisten können." ist absolut wahr, reicht aber nicht / nicht mehr. Kenne die Problematik nur zu gut aus eigener Erfahrung.
Wer WA im geschäftlichen Verkehr benutzt, hat offenbar kein Interesse an IT Sicherheit. Wenn der Kunde darüber kommunzieren soll, dann bitte anderen. Wenn ich schon sehe, daß praktisch niemand die vorhanden Sicherheitsfunktionen nutzt, wird mir übel. Wozu haben wir S/MIME wenn niemand seine Nachrichten signiert oder gar verschlüsselt. Zu kompliziert? Eigentlich nicht, wenn man den richtigen Email-Client verwendet. Mein Seamonkey macht das vollständig automatisch. Problematisch sind nur die CAs, die ihre Kunden abziehen und Wahnsinnspreise für vollautomatisierte Zertifikatserneuerung verlangen. Wo ist eigentlich Let's encrypt für S/MIME?
Einerseits gibt es eine Art von Produkthaftung - auch für den IT-Bereich, Hardware & Software - bereits seit einigen Jahren. Siehe hierzu auch die erneuerte EU-Produkthaftungsrichtlinie (EU) 2024/2853. Andererseits wird, kann und darf sich jedes Unternehmen, jede Firma immer damit herausreden das "aktuelle, dem Stand der Technik entsprechende" Sicherheitsvorkehrungen getroffen und eingehalten worden sind. Im Zweifelsfall bedeutet das eben der Einsatz einer Standard Firewall, eines Standard Virenscanners etc. Wenn es dann tatsächlich zu einen großen Zwischenfall, einen Databreach, einen Datenverlust kommt, kann man das i.d.R. daraufhin abwälzen und "höherer Gewalt" behaupten, weil die Hersteller der Sicherheitslösungen ebenfalls "aktuelle, dem Stand der Technik entsprechende" Methoden und allgemein anerkannte Praktiken angewandt haben.
Das führt uns direkt zum nächsten Punkt: UNBEHERRSCHBARE KOMPLEXITÄT. Hard- und Software Systeme bestehen aus immer mehr und immer komplexer werdenen Schichten. Jedes einzelne kleine Update kann alles andere, schlimmstenfalls das Gesamtsystem, ungewollt beeinflussen (Stichwort Microsoft). Die Systeme verändern sich ständig, werden regelmässig immer größer, schleppen Kompatibilitäten mit sich, haben Abhängigkeiten und Altlasten. Niemand kann behaupten das irgendjemand noch einen vollständigen Überblick hat oder haben könnte. Nicht einmal unsere Betriebssysteme sind zu 100% sicher (Stichwort Kernel) und dort müsste man dann ja erst einmal anfangen...
Also um "welche Art von Haftung" geht es denn den Leuten hier in Wirklichkeit???
Hi, ich kann beide Seiten gut verstehen. Man braucht dennoch eine Haftung. Es muss wie bei jedem anderen Schaden auch, einzeln bewertet werden. Wenn es beispielsweise durch einen Konfigurationsfehler war, Patches die seit 2 Monaten nicht eingespielt wurden, Phishing oder sonstige vermeidbare Ursache dazu gekommen ist, dann muss ein Anbieter haften. Wenn es durch eine unbekannte Sicherheitslücke passiert ist, kann man ja nichts dafür. Schwieriges Thema, aber seit wann war es denn einfach. Erschreckender finde ich, dass Firmen wie OpenAI einfach mit "ungewollten" Hackerangriffen durch durchdrehende KI durchkommen. Die Ausrede: waren wir nicht, war die KI ist irgendwie schräg. Wenn ein Mensch das System versucht zu hacken (der Versuch reicht), dann kann man bis zu 5 Jahre in Gefängnis. Wer KI betreibt oder verwendet, muss dafür gerade stehen. Wenn ich ein Dienstanbieter bin und es zu einem Datenverlust beim Kunden kommt z.B. durch einen Softwarebug, dann muss ich dafür auch als Anbieter haften. Wir sagen dann einfach, der Bug wurde durch eine KI ausgelöst, ist also nicht unsere Schuld. Fertig...
Alles etwas schräg
Grundsätzlich ist eine Haftung begrüßenswert, denn damit wird die Sensibilität für IT Sicherheit erhöht. Auf der anderen Seite wird es schwierig werden ein Sicherheitskonzept wirklich umzusetzen. Solange Office Software wie Outlook existiert wird es leider immer wieder Einbrüchen kommen. Warum wird hier nicht Microsoft in die Haftung genommen? Meiner Meinung nach ist diese Software selbst Malware.
Zum anderen fehlt es in vielen IT Abteilungen an Expertise. Die eigenen Mitarbeiter haben wenig Ahnung und verlassen sich auf dahergelaufene sog. Berater und Dienstleister, die selbst auch wenig Ahnung haben.
Oder es regiert die Angst und die Systeme sind bis zur Unbrauchbarkeit vernagelt. Dann verschaffen sich die Mitarbeiter des Unternehmens Schatten IT um wenigstens ihr tägliches Geschäft einigermaßen abwickeln zu können. Natürlich gibt es auch Schatten-IT die sicherheitstechnisch vorzüglich ist, aber eher selten.
Vielleicht sollte zumindest für die betriebseigenen Systeme eine Risikobeurteilung nach CRA vorgeschrieben sein, überwacht werden und ggf. auch sanktioniert werden wenn sie nicht ordentlich gemacht oder Risiken nicht anständig gemindert wurden. Da wäre durchaus auch Raum, daß die Betriebshaftpflicht Vorgaben macht, so wie die Feuerversicherung auch.
Alles völlig richtig! Sowas gibt es längst, nämlich in den USA: Wer dort gegen seine Pflichten verstösst, kann vom Verbraucher auf Schadensersatz verklagt werden. Es handelt sich dabei um "punitive damages", also Schadensersatz mit Strafwirkung. Es wird nicht nur der reale Schaden ersetzt, sondern der Schädiger muss als Strafe für seinen Verstoss auch noch zusätzlich zahlen, so kommen die teilweise astronomischen Summen zustande, die man aus der Presse kennt.
Dein Vorschlag ist ja Reaktionär!🤣
Aber ja, ich sehe es genauso wie du. Gerade hinsichtlich der letzten Angriffe ist das überfällig.
Wer veraltete Hard- und Software betreibt, Passwörter nicht ernst nimmt, 2FA für zu unbequem empfindet, der haftet natürlich auch für den Schaden.
Nun sind Kühlsysteme hoffentlich nicht mit Kundendaten oder Buchhaltung verknüpft, daher hält sich der Schaden noch in Grenzen.
Ganz anders sieht es aber aus, wenn sensible Daten von Behörden abfließen oder nicht mehr zugänglich sind.
Nach meiner Ansicht dürften Windows oder iOS schon deshalb nicht eingesetzt werden, weil es gegen die DSGVO verstößt.
Andererseits wäre es eben auch nicht damit getan, auf ein anderes Betriebssystem umzusteigen, solange IT-Sicherheit nur als Kostenfaktor betrachtet wird.
Mal ehrlich: wer würde zum TÜV fahren, wenn es nicht vorgeschrieben und empfindliche Strafen nach sich ziehen würde?
Ich finde, gerade hier wäre etwas mehr German Angst angesagt.