 Auf Mastodon ansehen
Ich lasse meine digitalen Bewegungsfreiheit nicht gerne auf den "Walled Garden" beschränken, in den Apple seine Kunden einhegt und bevorzuge daher offenere Systeme, im Idealfall mit Open-Source Software (FOSS). Daher nutze ich selbst keine Geräte von Apple. Bei einem Familienmitglied kam aber der Wunsch nach einem iPad auf, vor allem um es anstatt von Papier und Stift für Mitschriften zu nutzen. Tatsächlich konnte ich keine gleichwertige FOSS-Alternative zu einem iPad mit Stylus und der App GoodNotes zur Erstellung von Notizen finden. Ein solches iPad lässt sich schon alleine wegen der bezahlpflichtigen GoodNotes App nicht ohne Anmeldung mit einem Applekonto betreiben. Das iPad bot daher die Gelegenheit zu prüfen, welche Kompromisse beim Datenschutz die Anbindung an die Apple-Cloud und generell die Anmeldung mit einem Nutzerkonto bei einem Big Tech-Konzern mit sich bringt. Ein Vorteil der Anmeldung ist, dass damit das Recht auf den Abruf gespeicherter Kontodaten nach Art. 15 DSGVO besteht. Dieses Recht wurde hier in Anspruch genommen.
Um die Analyse persönlicher Nutzerdaten in Perspektive zu setzen, hier zuerst eine kurze Zusammenfassung, was über die Datensammlung von Apple allgemein bekannt ist. Zu den fundiertesten, unabhängigen Quellen zählt nach wie vor eine Studie von Douglas Leith von 2021 [1]. Er hat den Datenfluss entschlüsselt, der bei der erstmaligen Einrichtung eines iPhones und weiteren Betriebszuständen danach an Apple übertragen wird, regelmäßig ohne Zustimmung des Nutzers. Es handelt sich um die folgenden Daten:
- Geräte-IDs: UDID-Geräte ID, Hardware-Nr., Geräte IP-Adresse, Chip-ID, Secure Element ID, IMEI, SIM-Karten Nr., Telefon-Nr., Werbe-ID (IDFA). Diese IDs ermöglichen das Wiedererkennen von Gerät, Nutzer und Appinstallationen. Das Gerät wird damit auch nach Zurücksetzen auf Werkseinstellungen, der Nutzer auch über einen Wechsel des Gerätes wiedererkannt, z.B. über eine weiter verwendete SIM-Karte, Telefon-Nr.
- App Store, iCloud, Siri-Server werden kontaktiert und Cookies zur Wiedererkennung gesetzt, bevor Nutzer sich für diese Dienste anmelden.
- Genaue GPS Koordinaten nach Aktivierung der Standortdienste auf dem iPhone.
- MAC Adressen von Router und anderen Geräten im WLAN-Netz. MAC-Adressen sind eindeutige IDs zur Geräteerkennung in WLAN-Netzen, die einmalig bei der Herstellung vergeben werden. Sie enthalten einen Herstellercode. Apple erkennt dadurch, welche Geräte anderer Hersteller mit dem WLAN-Netz verbunden sind. Bei anderen Applegeräten im Netz werden über das Applekonto auch ihre Besitzer erkannt. Erkannte WLAN-Netze geben den genauen Standort preis.
- App-Starts am Beispiel der Einstellungen-App: Diverse IDs werden erneut abgerufen und damit wird die Nutzung dieser App protokolliert.
Auch die Datenschutzerklärung von Apple ist eine aussagekräftige Quelle, welche Daten von Apple erhoben werden [2]. Hier wörtliche Auszüge daraus:
- Geräteinformationen. Daten, anhand derer Ihr Gerät identifiziert werden könnte, z. B. die Seriennummer des Geräts, oder Informationen über Ihr Gerät, z. B. der Browsertyp.
- Nutzungsdaten. Daten über Ihre Aktivitäten und Ihre Nutzung unserer Angebote, z. B. App-Starts innerhalb unserer Dienste, einschließlich Browserverlauf; Suchverlauf; Produktinteraktion; Absturzdaten, Leistungs- und andere Diagnosedaten, sowie andere Nutzungsdaten
- Standortdaten. Genauer Standort nur zur Unterstützung von Diensten wie „Wo ist?“ oder, wenn Sie Ihre Zustimmung erteilt haben, für regionsspezifische Dienste, und ungefährer Standort
Der Satz zur Erfassung der Standortdaten hat eine interessante Nebensatzkonstruktion, die bei flüchtigem Lesen leicht missverstanden werden kann ("...Dienste, und ungefährer Standort"). Die korrekte Interpretation, unter Einbeziehung der Analysen von Douglas Leith ist: Den ungefähren Standort kann Apple IMMER verfolgen, den (meter-) genauen falls Nutzer Standortdienste aktiviert haben.
Zurück zum iPad. Es wurde möglichst datensparsam eingerichtet, also soweit wie möglich mit Verzicht auf Apple Dienste. Im Vergleich zu einem iPhone ist es von Natur aus datensparsamer, da es über kein Mobilfunkmodem und keine SIM-Karte verfügt. Damit zusammenhängende IDs, wie IMEI, IMSI, Telefonnummer sind also nicht vorhanden und können nicht ausgelesen werden. Ebenso ist NFC und Bezahlung mit einem iPad nicht möglich. Bei der Einrichtung wurde darauf verzichtet, Nutzerdaten mit der iCloud zu synchronisieren. Adressbuch und Kalender haben auch lokal auf dem iPad keine Einträge. Standortdienste wurden im Allgemeinen nicht genutzt und die Erlaubnis zum Tracking, also Abrufen der Werbe-ID (IDFA) wurde installierten Apps nicht gewährt. Wo immer es in den Einstellungen möglich ist, wurde die Erlaubnis zum Tracking, Sammeln von Daten nicht gewährt. Zur Nutzung des App Stores wurde ein Applekonto angelegt, das nur auf diesem iPad und via Login über Browser genutzt wird. Die Anzahl der installierten Apps ist geringer als für Smartphones typisch. Der vorinstallierte Safaribrowser wurde nicht genutzt und stattdessen der datenschutzfreundlichere Brave-Browser installiert und als Standardbrowser eingestellt. Neben GoodNotes sind einige Apps zu Medienkonsum, Gaming und zur Kommunikation installiert. Synchronisation und Abruf von Daten, z.B. von GoodNotes-Notizen erfolgten nicht über die iCloud, sondern lokal per USB oder über nicht von Apple kontrollierte Netzschnittstellen. Das iPad wird also datensparsamer betrieben, als es bei den meisten Applegeräten der Fall sein dürfte und die abgefragten Kontodaten sollten daher nahe am Minimum liegen, das mit iPad, iPhone erreichbar ist.
Die Datenabfrage bei Apple erfolgte nach ca. viermonatiger Nutzung des iPads über die von Apple bereitgestellte Webseite [3]. Apple benötigte 1 bis 2 Wochen, um die Daten zum Download bereitzustellen. Das ist erstaunlich lange und wirft die Frage auf, inwieweit und durch wen die Daten in dieser Zeit editiert werden. Ein automatisierter Abruf per Knopfdruck aus einer Datenbank würde nur wenige Augenblicke beanspruchen. Schlussendlich stellt Apple per Mail einen Downloadlink bereit, über den sich gezippte Ordner herunterladen lassen, die vor allem Dateien im CSV- also einem tabellarischen Textformat, sowie wenigen anderen Formaten enthalten. Bei der beschriebenen datensparsamen Nutzung des iPads sind es in diesem Fall etwas weniger als ein Megabyte an Daten, hauptsächlich textbasiert, was ungefähr 300 bedruckten Seiten entspricht. Apple warnt, dass der Abruf Gigabyte erreichen kann. Dafür müssten iCloud und andere Appledienste intensiver genutzt werden und zusätzlich zu Text- mit Mediendaten, wie Fotos gefüllt sein. Der Datensatz lässt sich bereits im gezippten Zustand mit einem einfachen Dateimanager durchsuchen (Abb. 1). Um die Daten in Augenschein zu nehmen, können die CSV-Dateien in eine Tabellenkalkulation importiert werden. 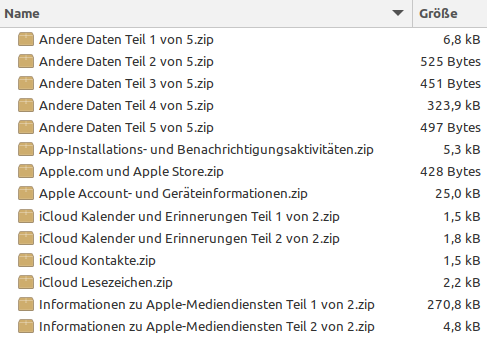 Abb. 1: Format der von Apple bereitgestellten Daten des Nutzerkontos
Selbst ein MB an Textdaten sind für eine manuelle Analyse eine Herausforderung und können nicht vollständig im Rahmen dieses Artikels dargestellt werden. Im folgenden beschränke ich mich daher auf einige "Höhepunkte", die ich subjektiv für relevant halte. Im Datensatz sind Dateien mit selbsterklärenden Namen, wie Kalender, Kontakte, Lesezeichen, Payments, SafariBrowsingHistory, CallHistory enthalten, sowie für weitere Dienste wie Apple Music, Apple TV, Maps_Favorites, Health, etc. Aus den genannten Gründen sind diese Daten für das vorliegende iPad praktisch leer. Bei typischer iPhone-Nutzung wären diese Dateien zweifellos gut gefüllt. Sogar die "Data & Privacy Request History", also die Abfrage von Kontodaten selbst wird festgehalten.
ID-Daten
Die meisten Datensätze enthalten mindestens eine ID. Tatsächlich ist die von Apple verwendete Menge an IDs kaum zu überschauen. Obwohl eine UUID, UDID (unique user, -device id) der Bezeichnung nach nur einmalig vorkommen sollte, lassen sich tatsächlich mehrere davon finden. Ebenso gibt es mehr als einen "Device Identifier". Ids wie Record ID, Master Reference, Client Event ID, etc. werden mitunter nur in einem Datensatz verwendet. Zusätzlich gibt es kurzlebige Session-Ids, mit denen einzelne Nutzeraktionen versehen werden. Der Eindruck entsteht, dass jede Entwicklungsabteilung bei Apple ihre eigene ID zum Wiedererkennen von Nutzer, Gerät, App definieren kann. Hier ist eine Auswahl von vorgefundenen IDs und ihres Formats, die in mehreren Datensätzen auftreten und daher relevanter sein sollten:
| AppleID | Emailadresse der Anmeldung für Applekonto |
| Apple ID Number (Account) | 11-stellige Nummer, mutmasslich des Kontos |
| Device Serial Number | 10-stelliger alphanumerischer Code, mutmasslich des Gerätes |
| UDID, Device Id. | 8 plus 16 Stellen, durch Bindestrich getrennt, überwiegend numerisch. |
| Exclusive Chip ID | 16-stellig, numerisch, mutmasslich ID des Prozessors, SoCs |
| Registration ID | 32-stellig, getrennt mit 4 Bindestrichen, alphanumerisch |
| Analytics User ID | 35-stellig, alphanumerisch, Daten zur iCloud-Nutzung sind damit markiert |
| Device IP Address | Internet-Protocol IP-Adresse des iPads im IPv4-Format |
| Device Last Heartbeat IP | IP-Adresse (IPv4) von der die jeweils letzte Verbindung zu Apple erfolgte |
| Telefon-Nr. | Felder dafür im Datensatz vorhanden, für Tablet ohne SIM-Karte leer |
| IMEI | Eindeutige ID von Telekomgeräten, 15-stellige Nummer. Für iPad ohne Mobilfunk leeres Feld |
Die Anzahl der Stellen könnte bei anderen Geräten, Nutzern leicht unterschiedlich sein. Leith hat in seiner Analyse einen 12-stelligen anstatt eines 10-stelligen alphanumerischen Codes als Device Serial Number gefunden.
Nun zu einzelnen besonders interessanten Datensätzen des Datenabrufs. In der Datei "Apple ID Device Information" finden sich Daten, die Nutzerkonto und Gerät eindeutig identifizieren, wie das Datum der erstmaligen Anmeldung des iPads, verknüpft mit Applekonto und einigen der bereits genannten IDs, wie Gerätenummern, IMEI (falls vorhanden), weiteren Informationen zu Gerät und Nutzer, wie Zeitzone, Spracheinstellung, OS-Version und nicht zuletzt die genannte "Device Last Heartbeat IP" um die Wichtigeren zu nennen. Die Datei "Apple ID Account Information" enthält ähnliche Informationen und fügt den genannten Daten den vollständigen Nutzernamen, Datum von Passwortwechseln und Wohnadresse hinzu, so wie sie bei Anlage des Applekontos angegeben wurden. In der Datei "AppleCRM" sind Felder für IDs anderer Big Tech-Unternehmen vorhanden, wie Facebook, Twitter, Google, LinkedIn um über diese Plattformen Single Sign-On (SSO) mit demselben Konto zu ermöglichen. Diese Felder sind leer, da nicht über SSO einem Big Tech-Konzern auch noch Zugriff auf die Daten anderer Plattformen gewährt wurde. "CRM" steht wahrscheinlich für "Customer Relationship Management". Durch die IDs in den genannten Dateien ist gewährleistet, dass Apple alle folgenden Daten eindeutig einem Nutzer, dessen Gerät, einer Appinstallation zuordnen kann. Anonymität ist daher bei der Nutzung von Applegeräten mit Internetanbindung ausgeschlossen.
App-Daten
In der Datei "App Install Activity" wird die erstmalige Installation jeder aus dem Apple App Store installierten App mit Datumstempel gespeichert, sowie jedes Upgrade auf eine neuere Version danach. Diese Daten werden wieder mit eindeutigen IDs wie der Apple-ID verknüpft, Daten zu Hard- und Software und mit welchen Landeseinstellungen des Appstores die Installation erfolgte. Die Summe der installierten Apps kann bereits einiges über Leben und Persönlichkeit eines Nutzers verraten, wie sexuelle Vorlieben (Dating-App), Schwangerschaftswunsch (Menstruations-App), gesundheitliche Einschränkungen (Diabetes-App), Vermögensverhältnisse (Banking-App), religiöse Bekenntnisse (Apps zu Gebeten, heiligen Schriften), politische Überzeugungen (Apps von Parteien, NGOs),...
Für bestimmte Apps werden darüber hinaus Daten über die Nutzung der Apps erfasst. Für Apps, die mit der iCloud interagieren, wird in der Datei "iCloudUsageData Set1" Zeitpunkt und Standort von Appstarts festgehalten. Im vorliegenden Fall kontaktierte z.B. die bereits genannte Notizapp GoodNotes, sowie eine Systemapp "biomesyncd" die iCloud (Abb. 3). In beiden Fällen ließ sich dies nicht abschalten. In der Datei "GameCenter Player Activities" sind für installierte Spiele Appstarts festgehalten. Es werden Ereignisse wie "Game Init" und "Authentication" mit Zeitstempel bis zur tausendstel Sekunde und dem Gerätestandort zu diesem Zeitpunkt erfasst. Noch bemerkenswerter ist, dass Apple für alle Spieleapps in der Datei "Game Center Data.json" Spielstände wie "score" und "ranking" festhält (Abb. 2). Es ist klar, dass die Spiele selbst diese Daten in ihrem Appspeicher für die nächste Session des Spielers vorhalten. Der Appspeicher ist bei modernen Betriebssystemen, wie iOS und Android aber aus Sicherheitsgründen in einer Sandbox eingeschlossen, d.h. andere Apps können darauf nicht zugreifen und eine App kann auf Daten außerhalb der Sandbox, wie Standortdaten nicht zugreifen, außer der Nutzer gibt diese Berechtigung frei, wie z.B. den Zugriff auf Standortdaten oder das Adressbuch. Daher stellt sich die Frage, wie Apple an die Score-Daten kommt? Im Grunde gibt es zwei Möglichkeiten: Entweder die Spiele-Apps übertragen diese Daten "freiwillig" an Apple, weil sie die iCloud, Softwarecode (APIs, SDKs) von Apple für ihre Apps nutzen oder iOS dringt in App-Sandboxen ein und holt sich die Daten. Dem Betriebssystem kann diese Berechtigung von seinem Schöpfer von Haus aus ohne Freischaltung durch den Nutzer verliehen werden. Beide Methoden wären fragwürdig, da sie das Konzept und die Sicherheit von Sandboxen aufweichen würden. Wenn Spielestände aus Appspeichern ausgelesen werden, wie sicher sind dann dort sensiblere Daten, wie Chatprotokolle, Finanzdaten? Mit den erfassten Gamingdaten könnte Apple ein Assessment-Center zur Erfassung der kognitiven Fähigkeiten der Gamer unter seinen Nutzern betreiben. Die Daten zu Standorten und Zeitpunkten der Appnutzung runden das umfassende Bild ab, das sich Apple von seinen Nutzern macht. 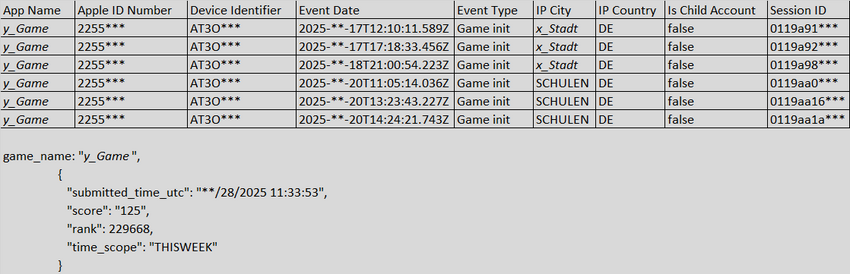 Abb. 2: Von Gaming-Apps lädt Apple Appstarts mit Zeitstempel (tausendstel Sekunden), Ort (Stadt, "Schulen"!) und Spielstände ("score", "rank"). Zur Wahrung der Privatsphäre des Nutzers sind IDs, Datumangaben gekürzt, Orte anonymisiert.
Standortdaten
Es wurde bereits erwähnt, dass Apple Standortdaten erfasst, auch wenn Standortdienste abgeschaltet sind. Der Standort wird dabei über die IP-Adresse der Internetverbindung bestimmt und als Ortsname abgespeichert. Diese Standortbestimmung ist nicht die präziseste, wird von Apple aber kontinuierlich vorgenommen. Auch kurze Aufenthalte jenseits des Wohnortes sind in den Kontodaten erkennbar. Wie genau darüber hinaus ein Big Tech-Unternehmen über die IP-Adresse den Standort bestimmen kann, kann jeder Internetnutzer selbst durch Öffnen von Google Maps in einem Browser feststellen. Cookies sollten vorher gelöscht werden. Der Abstand der Mitte der Google-Map zum tatsächlichen Standort ist der maximale Fehler dieser Standortbestimmung. In Städten liegt dieser Fehler im Bereich von 100m bis zu 1km, eine Verfolgung bis zum Internetanschluss, also dem Gebäude des Aufenthalts kann möglich sein [4]. Bemerkenswert ist, dass Apple als Aufenthaltsort ("IP-City") nicht nur Stadtnamen festhält, sondern im vorliegenden Fall auch "schulen" als Ortsbezeichnung (Abb. 3). Das dazugehörige iPad wurde tatsächlich regelmäßig in einem Schul-WLAN angemeldet. Der Ort der Schule wird in diesem Fall zusätzlich im Feld für die "IP-Domain" als "x_stadt-schulen.de" festgehalten (reale Stadt durch Pseudonym "x-stadt" ersetzt). Wenn Apple Schulen identifizieren kann, können sie auch feststellen, ob ein Gerät stattdessen mit einem Firmen-WLAN, dem WLAN eines Verkehrsunternehmens oder mit einem sonstigen öffentlichen Hotspot verbunden ist. Struktur und Endpunkt der Internetverbindung werden also sehr genau analysiert und liefert Apple nicht nur den ungefähren Standort sondern zusätzlich Informationen über die Tätigkeit (Arbeit, Unterricht, unterwegs, zu Hause, Einkaufen) soweit Nutzer dabei die WLAN-Netze wechseln. Durchleiten des Datenverkehrs über einen VPN-Dienst oder das Tor-Netzwerk kann der IP-basierten Standortbestimmung einen falschen Standort vortäuschen. Ob Apple darauf hereinfällt müsste erst überprüft werden, durch eine erneute Kontoabfrage nach Nutzung eines solchen Dienstes. Apple kann ja zusätzlich die Kennungen der WLAN-Netze in der Umgebung auslesen und erhält darüber weitere Standortdaten. Die Frage ist, welche Standortdaten Apple dem Konto zuordnet, wenn sich die beiden Quellen widersprechen.  Abb. 3: Am Beispiel von Appstarts durch Apple aufgezeichnete, IP-basierte Standortdaten, ohne eingeschaltete Standortdienste. Es wird festgehalten, wenn die Internetverbindung von einer Schule ausgeht. ID-, Datumangaben gekürzt, Ortsnamen anonymisiert.
iCloud
Daten zur Interaktion mit der iCloud stellen den größten Anteil des Datenvolumens der Kontoabfrage. Standortdaten und Daten zur Appnutzung wurden bereits genannt. Apple speichert jedoch dauerhaft Daten zu jedem Dienst den die iCloud anbietet und protokolliert Interaktionen mit der iCloud mehr oder weniger komplett. Die Datenabfrage enthält mehrere ZIP-Ordner ausschließlich mit iCloud Daten, z.B. für Kontakte, Lesezeichen, Kalender. Die detailliertesten Aufzeichnungen finden sich in mehreren gleichnamigen Dateien mit dem Namen "iCloudUsageData Set1". Die größte davon ist entzipped ein oder mehrere MB groß und enthält tausende Zeilen mit Einträgen zur Nutzung von iCloud-Diensten, wie "Analytics Opt-in", "Sign-Ins", "Applications" (d.h. Appstarts), "Daily Summary", "Family Sharing Events", "Health Application Data Sharing", "Maps Events", "Key Value Events", "Safari Cloud History". Erfolgt ein Login in die iCloud über ein nicht von Apple stammendes Gerät, etwa über einen Browser, werden u.a. Zeitstempel, Browser, Browserversion, Gerätetyp (z.B. "genericsmartphone") und Ort protokolliert. Obwohl also die iCloud vom Nutzer nicht aktiv genutzt wurde, blieb dort dennoch eine erhebliche Datenspur zurück, da die iCloud integraler Bestandteil von Apple Systemdiensten und von Drittanbieterapps ist.
App Store
Die Interaktion des Nutzers mit dem App Store unterliegt einer besonders genauen Beobachtung durch Apple. Im ZIP-Verzeichnis "Informationen zu Apple-Mediendiensten Teil 1 von 2" liegen Dateien, die hauptsächlich Daten über die Nutzung des App Stores enthalten. Die Dateien enthalten z.B. Informationen zu "Billing", "Gift Card", "Payments", "Purchase Events", "Redemption Click Activity". Dort liegt auch eine der größten Dateien im ganzen Datensatz, die "App Store Click Activity". Wie der Name verspricht, enthält sie Daten zu Clicks, also Wischgesten des Nutzers am Touchscreen. Die Datei enthält zudem noch einmal alle Appinstallationen und sonstigen Einkäufe im App Store mit Beträgen, sowie weitere wesentlichen Interaktionen mit dem App Store nach Kategorien wie "account", "click", "demographic", "enter", "purchase", "search", wieder mit einem Zeitstempel mit tausendstel Sekunde Genauigkeit. Hier ein Originalbeispiel der in dieser Datei aufgezeichneten Daten und Clicks, darunter die Altersgruppe des Nutzers, Lage und gewählter Inhalt eines Clicks auf dem Touchscreen ("button", "Laden"), sowie die URL der aufgerufenen App-Storedaten ("recommendations") auf denen der Click erfolgte:  Abb. 4: Aufgezeichnete Clickkoordinaten auf dem Touchscreen bei Interaktion mit dem App Store
Besonders genau werden in dieser Datei Sucheingaben festgehalten. Jeder eingegebene Buchstabe wird einzeln mit Zeitstempel und IDs an Apple übertragen. Abb. 4 zeigt einen solchen Ausschnitt aus der "App Store Click Activity" für die Suche nach der App "Adguard Pro" im App Store. 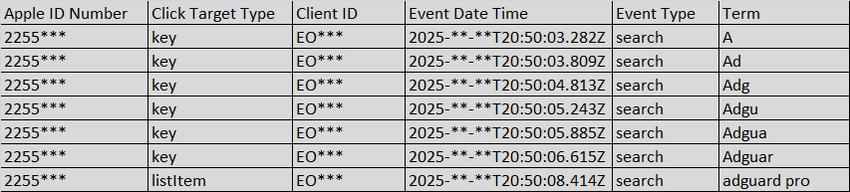 Abb. 5 Ausschnitt der von Apple festgehaltene Sucheingabe im App Store nach der App "Adguard Pro". IDs und Datumangabe gekürzt.
Für macOS hat ein Nutzer solche buchstabenfeinen Übertragungen von Sucheingaben bereits 2016 aufgezeichnet. Damals wurden mit jedem übermittelten Buchstaben auch die genauen GPS-Koordinaten des Geräts unverschlüsselt an Apple übertragen [5]. Aus der vorliegenden Kontoabfrage geht nicht hervor, welche Daten Apple ursprünglich am Gerät aufgezeichnet hat, sondern nur welche Daten Apple auf seinen Servern dauerhaft für das Konto speichert und für die Abfrage herausgibt. Mit der buchstabenfeinen Übertragung von Sucheingaben misst Apple effektiv die Tippgeschwindigkeit von Nutzern bis auf die tausendstel Sekunde, sowie Tippfehler und abgebrochene Sucheingaben. Der Augenmerk von Apple auf dem App Store ist nicht überraschend, da Apple neben dem Geräteverkauf dort am meisten Geld an seinen Kunden verdienen kann, durch den Verkauf eigener Produkte und indem von jedem Umsatz eines Drittanbieters 30% Kommission einbehalten werden [6]. Es stellt sich aber schon die Frage, wie die Messung von Tippgeschwindigkeit, Tippfehlern und Wischkoordinaten der Kunden das Geschäft mit dem App Store befördert.
In der Datenabfrage nicht enthaltene Daten Eine Reihe von Daten, die von einem Smartphone, Tablet erfasst oder gespeichert werden können, sind in der Datenabfrage nicht enthalten. Dazu gehören Informationen zu Medien (Musik, Videos), die lokal oder online abgespielt wurden und URLs von aufgerufenen Webseiten (Standardbrowser war Brave anstatt Apple-Safari). Die Werbe-ID (IDFA) taucht im Datensatz nicht auf. Es wurden keine Sensordaten gefunden (Gyroskop, Accelerometer, Magnetometer), keine Hinweise auf Cookies, keine Crashberichte abgestürzter Apps. Ohne SIM-Karte hat das Tablet keine Telefonnummer und keine IMSI SIM-Kartennummer. Dennoch enthält der Datensatz leere Felder für die Telefonnummer, jedoch keine für die IMSI. Bereits erwähnt wurde, dass keine genauen GPS-Koordinaten (Latitude, Longitude) im Datensatz enthalten sind. Es konnten auch keine MAC-Adressen von WLAN- und Bluetooth-Netzen und keine WLAN SSIDs verbundener Router und Geräte gefunden werden. Für einige dieser Daten hatte Douglas Leith noch 2021 berichtet, dass sie von einem iPhone schon beim erstmaligen Start erfasst werden [1]. Daten, die nicht in der Kontoabfrage enthalten sind, können dennoch erfasst worden sein. Apple stellt mit der Abfrage die Daten zur Verfügung, die dem Nutzerkonto zugeordnet sind. Apple verfügt jedoch über weitere Datensilos. Dazu gehören Datenbanken für den "Wo ist? / Find My" Dienst, der Bluetooth verwendet und für die WLAN-basierten Standortdienste. Die Einträge in diesen Datenbanken sind mit den genauen GPS-Standortdaten der jeweiligen Netze, Geräte, Router verknüpft, da sie der metergenauen Standortbestimmung dienen. Apple sammelt die für die Pflege dieser Datenbanken erforderlichen Daten über die Geräte seiner Kunden ein (Google macht das für Android nicht anders). Es ist daher zu vermuten, dass Apple die von Leith beobachteten genauen Standortdaten und MAC-Adressen nach wie vor auf mobilen Geräten erfasst und in den Datenbanken für die genannten Dienste, anstatt der Datenbank für Nutzerkonten ablegt. Die offene Frage ist, ob Apple diese unterschiedlichen Datenbanken bei Bedarf wieder verknüpfen kann und dadurch z.B. Standorte von Nutzern exakt und nicht nur ungefähr bestimmen kann auch wenn sie keine Standortfreigabe gegeben haben.
Wer hat Einblick in die von Apple gesammelten Kontodaten?
Apple behauptet, im Gegensatz zu anderen Internetkonzernen Daten über seine Kunden nicht zu verkaufen. Das bedeutet aber nicht, dass niemand Zugriff auf diese Kundendaten hat. Laut eigenem Transparenzbericht werden von den bei Apple gespeicherten Kontodaten pro Jahr in ungefähr 100 Fällen Daten an schweizer, in unter 10.000 Fällen an deutsche Ermittlungsbehörden übermittelt, an US-amerikanische Sicherheitsbehörden wie die NSA in über 100.000 Fällen. Der US Cloud Act verpflichtet Apple, Daten nicht-amerikanischer Kunden auch an die Sicherheitsbehörden der USA herauszugeben. An chinesische Behörden gibt Apple pro Jahr etwas unter einer Million "Identifier" von Kunden heraus. Es steht nicht im Bericht, ob davon nur Bewohner der Volksrepublik betroffen sind [7]. Gut gefüllte Datensilos, wie sie Apple über seine Nutzer anlegt, wecken also Begehrlichkeiten bei staatlichen Stellen.
Die in der Kontoabfrage gefundenen persönlichen Daten stimmen einerseits zum großen Teil mit dem überein, was Apple in seiner Datenschutzerklärung ankündigt. Deren Klauseln sollten aber nicht als Kann-Bestimmungen gelesen werden. Was dort aufgeführt ist, wurde in den Kontodaten gefunden, wird also tatsächlich regelmäßig erfasst. In einigen Bereichen legt Apple seine Datenschutzerklärung darüber hinaus sehr großzügig aus und es traten unerwartete Daten zu Tage. Dass mit "Nutzungsdaten" auch die Aufzeichnung von Wischgesten, Tippgeschwindigkeit, sowie Scores und Rankings von Spielen gemeint sind und mit "Standortdaten" die Aufzeichnung von Schulbesuchen könnte von Anwälten vermeintlich als rechtskonform eingeordnet worden sein. Die geneigten Nutzer, die sich für die Datenschutzerklärung interessieren, könnten sich unter diesen Begriffen aber etwas ganz anderes vorstellen, vor allem wenn sie noch Werbeslogans von Apple im Ohr haben, wie "Privacy. That's Apple." Die genannten Daten, die Apple über seine Kunden einsammelt, offenbaren daher eine merkwürdige Auffassung von Privacy. Gravierend ist im Fall von Apple, dass dessen Geräte vielfach als Dienst- und Schulgeräte bevorzugt werden und Nutzer in diesem Fall de-facto kaum Möglichkeiten haben, die Verwendung abzulehnen. Ich bin kein Jurist, frage mich aber wie es mit Gesetzen, wie der DSGVO und der dort vorgeschriebenen Datenminimierung und dem besonderen Schutz Minderjähriger vereinbar ist, wenn Apple sehr viel genauere Information hat, als Lehrer oder Eltern, wie häufig ein Schüler während des Unterrichts an seinem Gaming-Score arbeitet, anstatt sich mit dem Lernstoff auseinanderzusetzen. Mich persönlich hat die Analyse dieser Datenabfrage bestärkt auch künftig dem "Walled Garden" von Apple fernzubleiben. Apple steht hier wohlgemerkt auch stellvertretend für andere Big Tech-Konzerne. Von Google, Microsoft, Amazon, etc. kann nicht erwartet werden, dass sie weniger Daten über ihre Nutzer erfassen. Die tatsächliche Alternative zur Vermeidung dieser Datensammlung ist FOSS-Software. Im Vergleich zu Apples iOS lässt sich z.B. GrapheneOS, als ein Smartphone Betriebssystem, das echten Datenschutz bietet, so einstellen, dass zu GrapheneOS Servern nur Kontakt zum Abruf von Sicherheits- und Softwareupdates aufgenommen wird und nicht zum Übertragen von Wischgesten [8]. Leser die bei Big Tech-Konzernen mit Konten registriert sind, möchte ich ermutigen, selbst Anträge auf Abruf Ihrer Kontodaten zu stellen. Zum einen, um zu sehen, ob weitergehende Daten gespeichert sind, als hier im Artikel aufgeführt wurden. Andererseits könnten die Konzerne ihre Datensammelei reduzieren, sobald ihnen bewusst wird, dass ein größerer Teil ihrer Kunden das kritisch sieht.
Quellen
[1] https://www.scss.tcd.ie/doug.leith/apple_google.pdf
[2] https://www.apple.com/de/legal/privacy/de-ww/
[3] https://support.apple.com/de-de/102208
[4] https://www.kuketz-blog.de/ip-haushaltstracking-bei-google-und-drittanbietern-was-es-ist-und-wie-man-sich-schuetzt/
[5] https://apple.stackexchange.com/questions/157424/what-are-api-smoot-apple-com-and-other-hosts-my-iphone-is-secretly-talking-to
[6] https://ec.europa.eu/commission/presscorner/detail/fr/speech_21_2093
[7] https://www.apple.com/legal/transparency/
[8] https://www.kuketz-blog.de/grapheneos-der-goldstandard-unter-den-android-roms-custom-roms-teil7/


